Comment savoir si sa caméra de surveillance a été piratée
Caméra qui bouge seule, voix inconnues, pic de données : les vrais signes de piratage d'une caméra de surveillance et comment sécuriser votre installation.
Une caméra de surveillance censée protéger votre maison peut, si elle est piratée, devenir l’outil inverse : un accès direct à l’intérieur de votre domicile pour un inconnu. Le risque n’est pas théorique — en 2024, plus de 73 000 caméras connectées ont été retrouvées exposées publiquement à cause de mots de passe par défaut jamais modifiés. La bonne nouvelle, c’est que le piratage laisse presque toujours des traces identifiables, et que la sécurisation d’une caméra grand public ne prend que quelques minutes. Ce guide détaille les signes concrets à surveiller, comment vérifier vous-même si votre caméra est compromise, et les réflexes à adopter pour fermer la porte aux intrus.
Les signes qui doivent vous alerter
Un piratage de caméra IP se manifeste rarement de façon spectaculaire. Les indices sont souvent discrets, et c’est justement ce qui les rend dangereux si on ne les connaît pas.
La caméra bouge seule. Sur un modèle motorisé (pan/tilt), un mouvement de balayage sans raison apparente — surtout si vous n’avez ni animal ni courant d’air à proximité — est l’un des signes les plus fiables d’une prise de contrôle à distance. Un pirate qui explore la pièce en direct oriente naturellement l’objectif pour voir l’ensemble de l’espace.
Des voix ou des sons inconnus sortent du haut-parleur. De nombreuses caméras intègrent un micro et un haut-parleur bidirectionnels, pratiques pour parler à un livreur ou dissuader un intrus. Ce même canal audio, détourné, permet à un pirate de parler dans votre maison ou d’écouter les conversations captées par le micro. Toute voix, bruit ou grésillement que vous n’avez pas déclenché vous-même mérite une vérification immédiate.
Le voyant LED se comporte anormalement. Un voyant qui s’allume, change de couleur ou clignote sans qu’aucune action de votre part ne le justifie peut indiquer qu’une connexion externe est en cours. Attention toutefois : certains modèles permettent de désactiver ce voyant volontairement dans les réglages — vérifiez d’abord qu’il ne s’agit pas simplement d’un paramètre que vous avez oublié.
La consommation de données réseau explose. Une caméra de surveillance a un profil de trafic régulier et prévisible (flux vidéo continu ou par détection). Un pic soudain et inexpliqué dans l’app de votre box ou de votre routeur peut signaler un flux détourné vers un serveur externe, en plus de celui que vous consultez normalement.
L’image devient floue, pixelisée ou affiche des séquences incohérentes. Une image dégradée sans raison technique évidente (mauvaise météo, objectif sale) peut aussi résulter d’une manipulation du flux par un tiers, en particulier si le phénomène apparaît brutalement après avoir toujours été net auparavant.
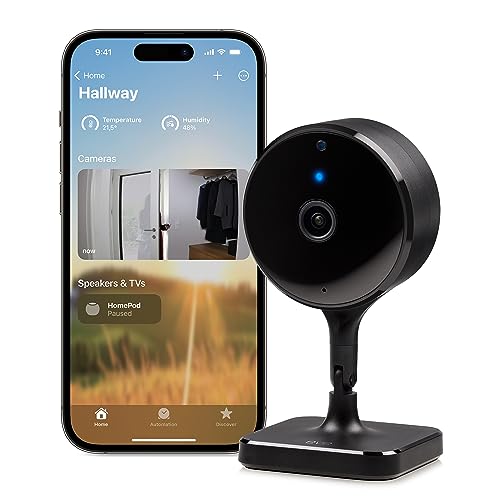
Référence en matière de confidentialité pour les utilisateurs Apple : chaque enregistrement est chiffré de bout en bout via HomeKit Secure Video et stocké dans votre iCloud personnel, sans jamais transiter par un serveur Eve. Aucun compte cloud tiers à pirater.
Voir sur Amazon →Comment vérifier concrètement si votre caméra est compromise
Au-delà des signes visibles, trois vérifications techniques permettent de confirmer ou d’écarter un piratage :
- Consultez l’historique de connexion dans l’application. La quasi-totalité des applications de caméras (Tapo, Ezviz, eufy, Reolink, Ring) affichent la liste des appareils connectés au compte et les horaires de connexion. Un appareil que vous ne reconnaissez pas, ou une connexion à une heure où personne chez vous n’a ouvert l’application, est un signal fort.
- Vérifiez les appareils connectés sur votre routeur. L’interface d’administration de votre box (généralement accessible via son adresse IP locale, souvent 192.168.1.1) liste tous les appareils actuellement connectés au réseau. Comparez cette liste avec vos appareils réels : un appareil inconnu portant un nom générique de caméra IP peut indiquer qu’un intrus a rejoint votre réseau local.
- Contrôlez les ports ouverts sur votre box. Si l’UPnP (Universal Plug and Play) ou une redirection de port a été activée pour votre caméra sans que vous ne l’ayez configurée vous-même, cela peut ouvrir un accès direct depuis internet, contournant toute protection du réseau local.
Les causes les plus fréquentes de piratage
La grande majorité des piratages de caméras domestiques ne relèvent pas d’un hacker sophistiqué ciblant spécifiquement votre foyer, mais d’attaques automatisées qui exploitent des failles connues et évitables :
- Mot de passe par défaut jamais changé : de très nombreuses caméras bas de gamme sont vendues avec un identifiant et un mot de passe identiques pour tous les exemplaires (souvent
admin/admin), listés publiquement sur des bases de données accessibles à n’importe qui. - Firmware obsolète : les fabricants corrigent régulièrement des failles de sécurité via des mises à jour. Une caméra jamais mise à jour depuis son installation reste vulnérable à des failles pourtant déjà résolues.
- Réseau WiFi mal sécurisé : un chiffrement WEP ou un mot de passe WiFi faible facilite l’accès au réseau local, première étape avant d’attaquer les appareils connectés qui s’y trouvent.
- Accès à distance mal configuré : l’ouverture de ports pour consulter la caméra depuis l’extérieur, sans authentification renforcée, expose directement l’appareil à des scans automatisés permanents sur internet.
- Réutilisation de mots de passe : si le mot de passe de votre compte caméra est identique à celui utilisé ailleurs et qu’un autre service a été piraté, vos identifiants circulent probablement déjà sur des bases de données de fuites.
Sécuriser sa caméra dès maintenant : la checklist en 10 minutes
Ces actions, réalisables en une dizaine de minutes, ferment la quasi-totalité des portes d’entrée utilisées par les attaques automatisées :
| Action | Pourquoi |
|---|---|
| Changer le mot de passe par défaut de la caméra | Élimine le vecteur d’attaque le plus courant et le plus simple à exploiter |
| Activer la double authentification (2FA) | Bloque l’accès même si le mot de passe est compromis |
| Mettre à jour le firmware | Corrige les failles de sécurité connues du fabricant |
| Utiliser un mot de passe WiFi fort en WPA2/WPA3 | Empêche l’accès au réseau local, préalable à toute attaque sur la caméra |
| Créer un réseau WiFi invité dédié aux objets connectés | Isole les caméras du reste de vos appareils (ordinateurs, téléphones) |
| Désactiver l’UPnP et la redirection de port si non utilisés | Supprime l’exposition directe de la caméra depuis internet |
| Vérifier régulièrement l’historique de connexion | Permet de détecter un accès suspect avant qu’il ne devienne un problème |
Privilégiez aussi, dès l’achat, des marques qui traitent la détection et le stockage en local plutôt que de tout faire transiter par le cloud : moins de données transitent vers l’extérieur, donc moins de surface d’attaque en cas de fuite chez le fabricant lui-même.
Stockage local sur HomeBase eufy et détection IA traitée directement sur l'appareil, sans dépendance à un serveur cloud pour les fonctions essentielles. Une architecture qui réduit fortement l'exposition en cas de faille chez un fournisseur cloud tiers.
Voir sur Amazon →Que faire si vous confirmez un piratage
Si les vérifications ci-dessus confirment un accès non autorisé, agissez dans cet ordre :
- Déconnectez la caméra du réseau immédiatement (WiFi ou câble Ethernet) pour couper l’accès en cours.
- Changez le mot de passe du compte associé depuis un autre appareil non compromis, et changez aussi le mot de passe de votre WiFi si plusieurs appareils semblent touchés.
- Révoquez toutes les sessions actives dans les paramètres de l’application — la plupart des apps de caméras proposent une option « déconnecter tous les appareils » ou équivalente.
- Réinitialisez la caméra aux paramètres d’usine, puis reconfigurez-la depuis zéro avec un mot de passe fort et unique, jamais utilisé ailleurs.
- Installez la dernière mise à jour du firmware avant de remettre la caméra en service, directement depuis l’application officielle du fabricant.
- Activez la double authentification pour empêcher qu’un mot de passe volé à l’avenir suffise à reprendre le contrôle.
Pour du matériel filaire installé en PoE, la surface d’attaque est structurellement plus faible : sans WiFi à intercepter et avec un flux qui ne quitte pas nécessairement le réseau local, ce type de caméra limite d’emblée les points d’entrée disponibles.
Caméra 4K filaire alimentée en Power over Ethernet : pas de WiFi à sécuriser, détection IA gratuite sans abonnement et flux qui peut rester entièrement local avec un enregistreur NVR. Une option solide pour qui veut réduire au maximum les points d'entrée réseau.
Voir sur Amazon →Aller plus loin
Une caméra bien sécurisée doit aussi être bien positionnée et bien connectée. Consultez notre guide d’installation pour éviter les erreurs de configuration initiale, et notre guide Wi-Fi vs PoE vs 4G si vous envisagez de passer à une connexion filaire plus difficile à intercepter. Pour tout comprendre du cadre légal et des bonnes pratiques de confidentialité en France, notre guide sécurité et vie privée complète cette lecture.
Produits recommandés pour une caméra difficile à pirater
- Eve Cam — chiffrement de bout en bout HomeKit, zéro cloud tiers
- eufy Security eufyCam C37 2K — stockage et IA en local, sans abonnement
- Reolink RLC-810A — filaire PoE, pas de WiFi à intercepter
- eufy Security IndoorCam E220 — stockage local sur carte microSD
Questions fréquentes
Le voyant lumineux de ma caméra reste éteint : est-ce qu'elle est forcément piratée ?
Pas forcément. Certaines caméras permettent de désactiver le voyant LED dans les paramètres pour être plus discrètes, sans lien avec un piratage. En revanche, si vous n'avez jamais désactivé ce réglage et que le voyant s'éteint tout seul, ou clignote de façon inhabituelle (couleur différente, clignotement rapide en continu), c'est un signal à vérifier immédiatement dans l'application et l'historique de connexion.
Un pirate peut-il regarder mes vidéos sans que je m'en rende compte ?
Oui, c'est le scénario le plus fréquent : un accès à distance discret qui consulte le flux en direct ou l'historique sans jamais déplacer la caméra ni déclencher d'alerte visible. C'est justement pour cela qu'il faut vérifier régulièrement l'historique de connexion dans l'application (liste des appareils connectés, horaires, adresses IP) plutôt que de se fier uniquement aux signes visuels.
Changer le mot de passe suffit-il si ma caméra a été piratée ?
C'est la première étape, mais pas la seule. Il faut aussi mettre à jour le firmware (les failles exploitées sont souvent corrigées dans une version plus récente), révoquer tous les accès et sessions actives depuis l'application, désactiver l'accès à distance (UPnP, port forwarding) si vous ne l'utilisez pas, puis réactiver la double authentification. Dans les cas de piratage confirmé et répété, une réinitialisation d'usine complète reste la solution la plus sûre.
Les caméras avec stockage local (carte SD, HomeBase) sont-elles plus sûres que le cloud ?
Elles réduisent un risque précis : même en cas de piratage du compte cloud du fabricant, vos enregistrements stockés localement restent inaccessibles à distance. Cela ne protège pas contre un accès direct au flux vidéo en temps réel si le mot de passe de la caméra elle-même est compromis, mais cela limite fortement la surface d'attaque globale, notamment lors des fuites massives de données qui touchent régulièrement les serveurs cloud des fabricants.
Comment savoir si le hack vient de ma caméra ou de mon réseau WiFi en général ?
Si plusieurs appareils de votre maison (ordinateur, smartphone, autres objets connectés) montrent aussi des signes suspects en même temps que la caméra, le problème vient probablement de votre routeur ou de votre box, pas de la caméra elle-même. Dans ce cas, changez d'abord le mot de passe WiFi et redémarrez la box avant de vous concentrer sur la caméra. Si seule la caméra est concernée, l'attaque cible spécifiquement cet appareil, souvent via un mot de passe par défaut jamais changé.
Une caméra factice ou d'occasion peut-elle être piégée avant même l'installation ?
Oui, c'est un risque réel avec le matériel d'occasion ou acheté hors des circuits officiels : firmware modifié, accès administrateur laissé ouvert par le vendeur précédent, ou identifiants par défaut jamais réinitialisés. Avant d'installer une caméra d'occasion, effectuez systématiquement une réinitialisation d'usine complète et installez la dernière version du firmware directement depuis l'application officielle du fabricant.